Domain card-id.de kaufen?
Wir ziehen mit dem Projekt
card-id.de um.
Sind Sie am Kauf der Domain
card-id.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain card-id.de kaufen?
Wie sicher ist die Verwendung eines PIN-Codes zur Authentifizierung von Nutzern?
Die Verwendung eines PIN-Codes zur Authentifizierung von Nutzern ist sicher, solange der Code ausreichend komplex ist und nicht leicht zu erraten ist. Allerdings kann ein PIN-Code durch Phishing oder Keylogging-Angriffe kompromittiert werden. Es ist daher ratsam, zusätzliche Sicherheitsmaßnahmen wie die Zwei-Faktor-Authentifizierung zu implementieren. **
Wie kann die Sicherheit und Authentifizierung von Benutzern bei der Online-Identitätsprüfung gewährleistet werden?
Die Sicherheit und Authentifizierung von Benutzern bei der Online-Identitätsprüfung kann durch die Verwendung von mehrstufigen Authentifizierungsmethoden wie Passwörtern, biometrischen Daten oder Einmalpasswörtern verbessert werden. Zudem können regelmäßige Überprüfungen der Identität der Benutzer sowie die Implementierung von Sicherheitsprotokollen und Verschlüsselungstechnologien die Sicherheit gewährleisten. Die Verwendung von sicheren Verbindungen, wie z.B. HTTPS, und die regelmäßige Schulung der Benutzer über sicheres Verhalten im Internet sind ebenfalls wichtige Maßnahmen zur Gewährleistung der Sicherheit und Authentifizierung bei der Online-Identitätsprüfung. **
Ähnliche Suchbegriffe für PIN-Authentifizierung
Top-Angebote
Produkte zum Begriff PIN-Authentifizierung:
-
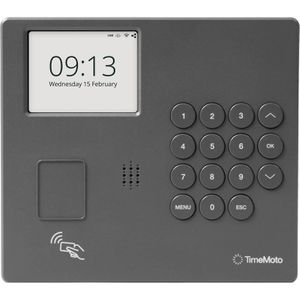
TimeMoto Zeiterfassungssystem TM-414, Terminal mit RFID, Chipkarte und PIN, WLAN" Die Mitarbeiter-Erfassung erfolgt über RFID, Chipkarte (MIFARE / DESFire) oder PIN Für bis zu 1.000 Benutzer geeignet Zeiteinträge werden mit der TimeMoto Cloud synchronisiert Über die Cloud werden Anwesenheiten, Dienstpläne, Überstunden und lohnabrechnungsfertige Berichte verwaltet Zugriff über die mobile App oder einen Browser Geführte Einrichtung für einen erleichterten Einstieg Für die Einrichtung und Nutzung ist ein aktiver TimeMoto Cloud-Plan erforderlich Eine kostenlose 30-tägige Testversion des TimeMoto Cloud Plus-Plans ist enthalten Interner Speicher für 150.000 Zeitbuchungen - für einen Ausfall der Internetverbindung Mit 2,8"" Farbdisplay, 2,4 GHz WLAN und USB-A Unterstützt die RFID-Frequenzen 125 kHz und 13,56 MHz Maße: 154 x 138 x 34 mm (HxBxT) Merkmale: An-/Abmeldung: Chipkarte, PIN-Code, RFID Datenübertragung: LAN, WLAN weitere Produktinformationen: Lieferung inkl.: 30-tägige kostenlose Cloud Testversion, 5 RFID-Ausweise, Netzteil, Wandmontagesatz und Schablone, Support- und Anleitungskarte "237,98 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
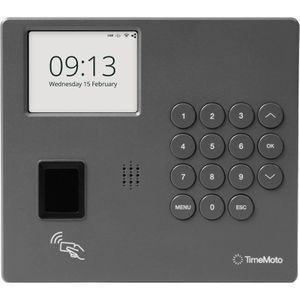
TimeMoto Zeiterfassungssystem TM-424, Terminal mit Fingerabdruck, RFID, Chipkarte und PIN, WLAN" Die Mitarbeiter-Erfassung erfolgt über Fingerabdruck, RFID, Chipkarte (MIFARE / DESFire) oder PIN Für bis zu 1.000 Benutzer geeignet Zeiteinträge werden mit der TimeMoto Cloud synchronisiert Über die Cloud werden Anwesenheiten, Dienstpläne, Überstunden und lohnabrechnungsfertige Berichte verwaltet Zugriff über die mobile App oder einen Browser Geführte Einrichtung für einen erleichterten Einstieg Für die Einrichtung und Nutzung ist ein aktiver TimeMoto Cloud-Plan erforderlich Eine kostenlose 30-tägige Testversion des TimeMoto Cloud Plus-Plans ist enthalten Interner Speicher für 150.000 Zeitbuchungen - für einen Ausfall der Internetverbindung Mit 2,8"" Farbdisplay, 2,4 GHz WLAN und USB-A Unterstützt die RFID-Frequenzen 125 kHz und 13,56 MHz Maße: 154 x 138 x 34 mm (HxBxT) Merkmale: An-/Abmeldung: Chipkarte, Fingerabdruck, PIN-Code, RFID Datenübertragung: LAN, WLAN weitere Produktinformationen: Lieferung inkl.: 30-tägige kostenlose Cloud Testversion, 5 RFID-Ausweise, Netzteil, Wandmontagesatz und Schablone, Support- und Anleitungskarte "297,48 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
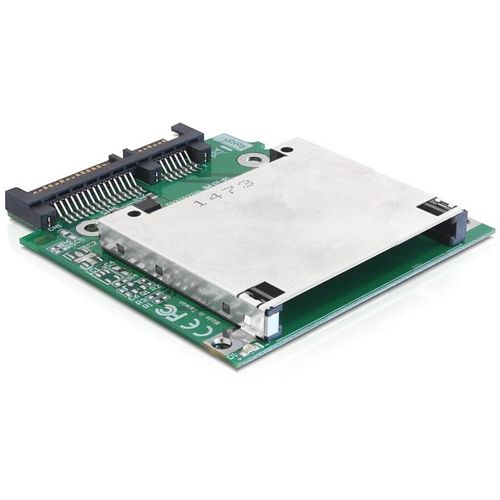
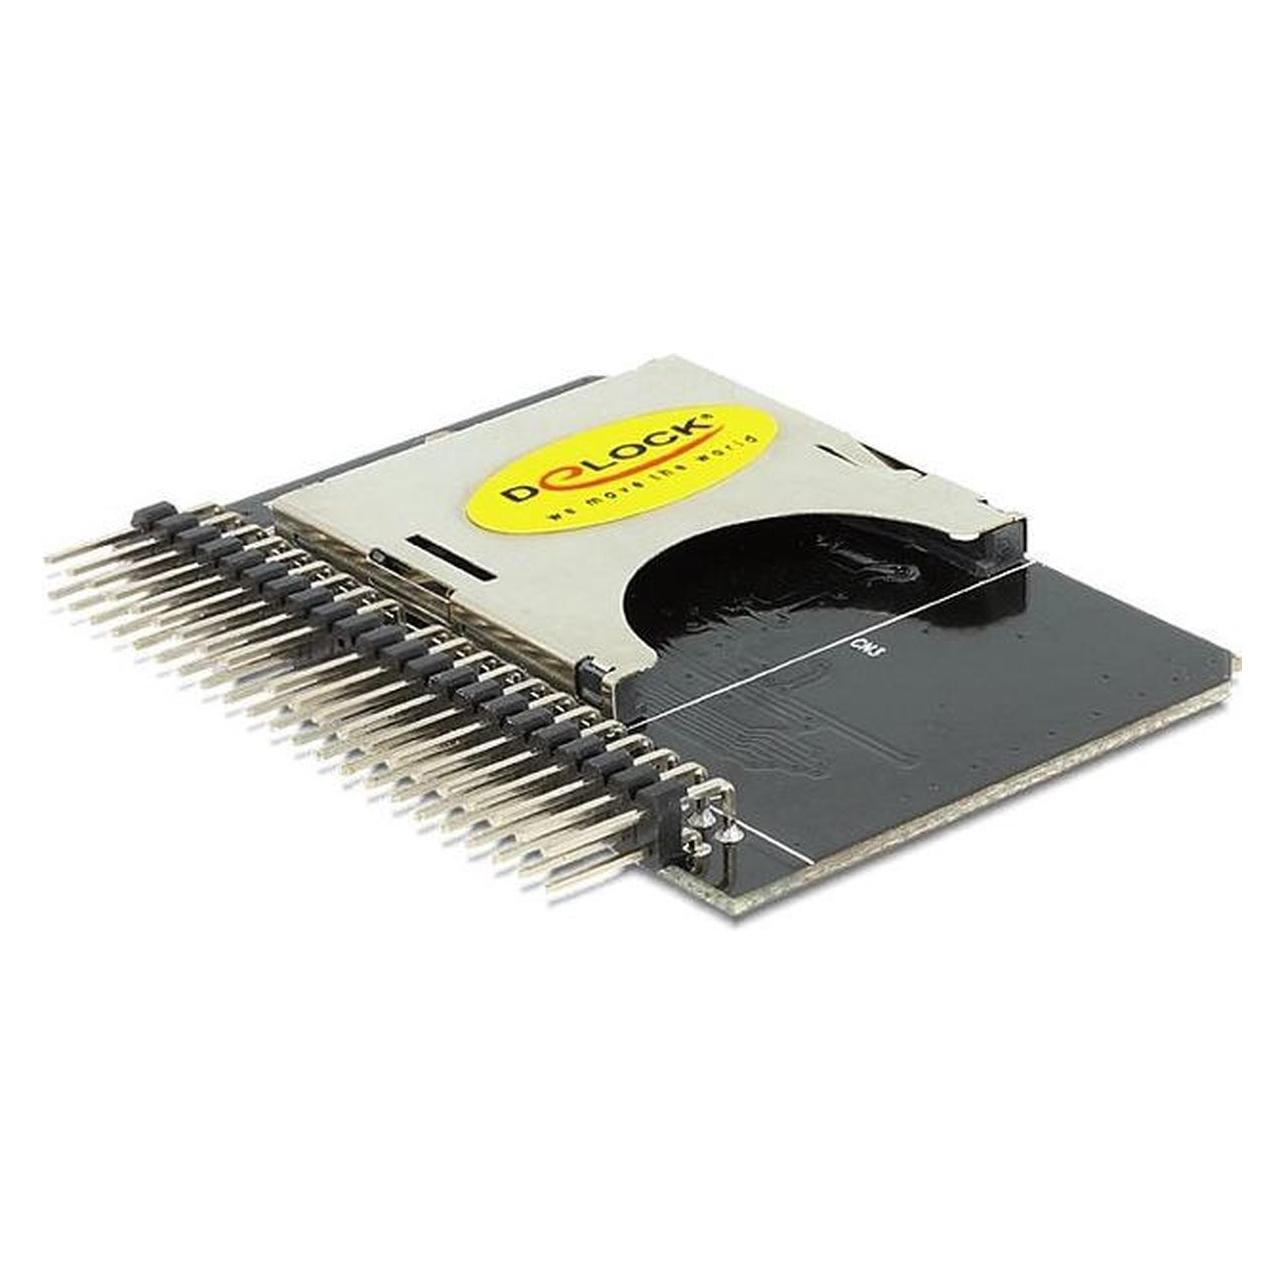
Delock Card Reader IDE 40 Pin zu Compact FlashDieser Card Reader von Delock ermöglicht den Einsatz einer Compact Flash Karte über die 40 Pin IDE Schnittstelle. Da dieser Card Reader bootfähig ist, können Sie diesen auch als Festplatte verwenden und ein entsprechendes Betriebsystem auf der CF-Speicherkarte installieren. Zum Anschluss des Card Reader benötigen Sie ein 3.5′′ IDE Anschlusskabel. Auf einen BlickGröße60 mm x 43 mmMerkmaleIDE 40 Pin zu CF Card, 40 Pin 2,54 mm Standard IDE Anschluss, Für Compact Flash Type I, Type II und Micro-drive, Master oder Slave Modus-Auswahl, 2 x Befestigungslöcher, +5 V Floppy Drive Power Anschluss, Unterstützt DMA und Ultra DMA Modus. Eine kompatible, Flash Media Karte wird benötigt, um diesem Modus zu verwenden.SystemvoraussetzungenEin freier 40 Pin IDE Steckplatz, Windows 2000/XP/Vista, Linux 2.6PackungsinhaltIDE zu CF Card ReaderAlle technischen Daten anzeigen (4 Angaben)Technische DatenGröße60 mm x 43 mmLieferumfang und VoraussetzungenMerkmaleIDE 40 Pin zu CF Card, 40 Pin 2,54 mm Standard I...13,25 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **
-
Wie funktioniert Google Authentifizierung?
Die Google-Authentifizierung ist ein Sicherheitsmechanismus, der es Benutzern ermöglicht, sich bei ihren Google-Konten anzumelden. Sie basiert auf dem Prinzip der Zwei-Faktor-Authentifizierung, bei der Benutzer neben ihrem Passwort einen zusätzlichen Bestätigungscode eingeben müssen. Dieser Code wird in der Regel per SMS, Anruf oder über eine spezielle Authentifizierungs-App wie Google Authenticator bereitgestellt. Durch die Verwendung eines zusätzlichen Codes wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den Bestätigungscode benötigen würde, um Zugriff zu erhalten. Die Google-Authentifizierung kann in den Sicherheitseinstellungen des Google-Kontos aktiviert und konfiguriert werden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **

Was bedeutet biometrische Authentifizierung?
Biometrische Authentifizierung bezieht sich auf die Verwendung von individuellen physischen Merkmalen, wie Fingerabdrücken, Gesichtserkennung oder Iris-Scans, um die Identität einer Person zu überprüfen. Diese Merkmale sind einzigartig für jede Person und können daher als sichere Methode zur Authentifizierung verwendet werden. Im Gegensatz zu Passwörtern oder PIN-Codes können biometrische Daten nicht einfach gestohlen oder gehackt werden. Diese Technologie wird häufig in Sicherheitssystemen, Mobilgeräten und anderen elektronischen Geräten eingesetzt, um den Zugriff auf sensible Informationen zu schützen. **
Was ist Authentifizierung fehlgeschlagen?
"Was ist Authentifizierung fehlgeschlagen?" bezieht sich auf einen Fehler, der auftritt, wenn ein Benutzer oder ein System sich nicht erfolgreich mit einem anderen System oder Dienst authentifizieren kann. Dies kann verschiedene Gründe haben, wie falsche Benutzerdaten, abgelaufene Zugriffsberechtigungen oder Probleme mit dem Authentifizierungsmechanismus. In der Regel wird der Benutzer in solchen Fällen daran gehindert, auf die gewünschten Ressourcen zuzugreifen, um die Sicherheit der Daten und des Systems zu gewährleisten. Es ist wichtig, die Ursache für die fehlgeschlagene Authentifizierung zu identifizieren und zu beheben, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf die geschützten Informationen haben. **
Top-Angebote
Produkte zum Begriff PIN-Authentifizierung:
-
TimeMoto Zeiterfassungssystem TM-414, Terminal mit RFID, Chipkarte und PIN, WLAN" Die Mitarbeiter-Erfassung erfolgt über RFID, Chipkarte (MIFARE / DESFire) oder PIN Für bis zu 1.000 Benutzer geeignet Zeiteinträge werden mit der TimeMoto Cloud synchronisiert Über die Cloud werden Anwesenheiten, Dienstpläne, Überstunden und lohnabrechnungsfertige Berichte verwaltet Zugriff über die mobile App oder einen Browser Geführte Einrichtung für einen erleichterten Einstieg Für die Einrichtung und Nutzung ist ein aktiver TimeMoto Cloud-Plan erforderlich Eine kostenlose 30-tägige Testversion des TimeMoto Cloud Plus-Plans ist enthalten Interner Speicher für 150.000 Zeitbuchungen - für einen Ausfall der Internetverbindung Mit 2,8"" Farbdisplay, 2,4 GHz WLAN und USB-A Unterstützt die RFID-Frequenzen 125 kHz und 13,56 MHz Maße: 154 x 138 x 34 mm (HxBxT) Merkmale: An-/Abmeldung: Chipkarte, PIN-Code, RFID Datenübertragung: LAN, WLAN weitere Produktinformationen: Lieferung inkl.: 30-tägige kostenlose Cloud Testversion, 5 RFID-Ausweise, Netzteil, Wandmontagesatz und Schablone, Support- und Anleitungskarte "237,98 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
TimeMoto Zeiterfassungssystem TM-424, Terminal mit Fingerabdruck, RFID, Chipkarte und PIN, WLAN" Die Mitarbeiter-Erfassung erfolgt über Fingerabdruck, RFID, Chipkarte (MIFARE / DESFire) oder PIN Für bis zu 1.000 Benutzer geeignet Zeiteinträge werden mit der TimeMoto Cloud synchronisiert Über die Cloud werden Anwesenheiten, Dienstpläne, Überstunden und lohnabrechnungsfertige Berichte verwaltet Zugriff über die mobile App oder einen Browser Geführte Einrichtung für einen erleichterten Einstieg Für die Einrichtung und Nutzung ist ein aktiver TimeMoto Cloud-Plan erforderlich Eine kostenlose 30-tägige Testversion des TimeMoto Cloud Plus-Plans ist enthalten Interner Speicher für 150.000 Zeitbuchungen - für einen Ausfall der Internetverbindung Mit 2,8"" Farbdisplay, 2,4 GHz WLAN und USB-A Unterstützt die RFID-Frequenzen 125 kHz und 13,56 MHz Maße: 154 x 138 x 34 mm (HxBxT) Merkmale: An-/Abmeldung: Chipkarte, Fingerabdruck, PIN-Code, RFID Datenübertragung: LAN, WLAN weitere Produktinformationen: Lieferung inkl.: 30-tägige kostenlose Cloud Testversion, 5 RFID-Ausweise, Netzteil, Wandmontagesatz und Schablone, Support- und Anleitungskarte "297,48 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie sicher ist die Verwendung eines PIN-Codes zur Authentifizierung von Nutzern?
Die Verwendung eines PIN-Codes zur Authentifizierung von Nutzern ist sicher, solange der Code ausreichend komplex ist und nicht leicht zu erraten ist. Allerdings kann ein PIN-Code durch Phishing oder Keylogging-Angriffe kompromittiert werden. Es ist daher ratsam, zusätzliche Sicherheitsmaßnahmen wie die Zwei-Faktor-Authentifizierung zu implementieren. **
-
Wie kann die Sicherheit und Authentifizierung von Benutzern bei der Online-Identitätsprüfung gewährleistet werden?
Die Sicherheit und Authentifizierung von Benutzern bei der Online-Identitätsprüfung kann durch die Verwendung von mehrstufigen Authentifizierungsmethoden wie Passwörtern, biometrischen Daten oder Einmalpasswörtern verbessert werden. Zudem können regelmäßige Überprüfungen der Identität der Benutzer sowie die Implementierung von Sicherheitsprotokollen und Verschlüsselungstechnologien die Sicherheit gewährleisten. Die Verwendung von sicheren Verbindungen, wie z.B. HTTPS, und die regelmäßige Schulung der Benutzer über sicheres Verhalten im Internet sind ebenfalls wichtige Maßnahmen zur Gewährleistung der Sicherheit und Authentifizierung bei der Online-Identitätsprüfung. **
-
Warum eine Authentifizierung?
Eine Authentifizierung ist notwendig, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Daten oder Systeme zugreifen können. Sie hilft dabei, die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten. Durch die Verwendung von Benutzername und Passwort oder anderen Authentifizierungsmethoden können Identitätsdiebstahl und unbefugter Zugriff verhindert werden. Außerdem ermöglicht eine Authentifizierung eine individuelle Zuordnung von Aktivitäten und Transaktionen zu bestimmten Benutzern, was die Nachverfolgbarkeit und Verantwortlichkeit erhöht. Letztendlich dient eine Authentifizierung dem Schutz von sensiblen Daten und Systemen vor unbefugtem Zugriff und Missbrauch. **
-
Wie funktioniert Google Authentifizierung?
Die Google-Authentifizierung ist ein Sicherheitsmechanismus, der es Benutzern ermöglicht, sich bei ihren Google-Konten anzumelden. Sie basiert auf dem Prinzip der Zwei-Faktor-Authentifizierung, bei der Benutzer neben ihrem Passwort einen zusätzlichen Bestätigungscode eingeben müssen. Dieser Code wird in der Regel per SMS, Anruf oder über eine spezielle Authentifizierungs-App wie Google Authenticator bereitgestellt. Durch die Verwendung eines zusätzlichen Codes wird die Sicherheit des Kontos erhöht, da ein potenzieller Angreifer sowohl das Passwort als auch den Bestätigungscode benötigen würde, um Zugriff zu erhalten. Die Google-Authentifizierung kann in den Sicherheitseinstellungen des Google-Kontos aktiviert und konfiguriert werden. **
Ähnliche Suchbegriffe für PIN-Authentifizierung
-
Delock Card Reader IDE 40 Pin zu Compact FlashDieser Card Reader von Delock ermöglicht den Einsatz einer Compact Flash Karte über die 40 Pin IDE Schnittstelle. Da dieser Card Reader bootfähig ist, können Sie diesen auch als Festplatte verwenden und ein entsprechendes Betriebsystem auf der CF-Speicherkarte installieren. Zum Anschluss des Card Reader benötigen Sie ein 3.5′′ IDE Anschlusskabel. Auf einen BlickGröße60 mm x 43 mmMerkmaleIDE 40 Pin zu CF Card, 40 Pin 2,54 mm Standard IDE Anschluss, Für Compact Flash Type I, Type II und Micro-drive, Master oder Slave Modus-Auswahl, 2 x Befestigungslöcher, +5 V Floppy Drive Power Anschluss, Unterstützt DMA und Ultra DMA Modus. Eine kompatible, Flash Media Karte wird benötigt, um diesem Modus zu verwenden.SystemvoraussetzungenEin freier 40 Pin IDE Steckplatz, Windows 2000/XP/Vista, Linux 2.6PackungsinhaltIDE zu CF Card ReaderAlle technischen Daten anzeigen (4 Angaben)Technische DatenGröße60 mm x 43 mmLieferumfang und VoraussetzungenMerkmaleIDE 40 Pin zu CF Card, 40 Pin 2,54 mm Standard I...13,25 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist starke Authentifizierung?
Was ist starke Authentifizierung? Starke Authentifizierung bezieht sich auf einen Sicherheitsmechanismus, bei dem Benutzer nicht nur ein Passwort eingeben müssen, sondern auch eine zusätzliche Sicherheitsstufe durchlaufen müssen, wie z.B. einen Fingerabdruck, ein Einmalpasswort oder eine Sicherheitsfrage. Diese zusätzliche Sicherheitsstufe erhöht die Sicherheit und erschwert es Angreifern, auf sensible Informationen zuzugreifen. Starke Authentifizierung wird oft in sensiblen Umgebungen wie Banken, Regierungsbehörden oder Unternehmen eingesetzt, um die Sicherheit der Daten und Systeme zu gewährleisten. Es ist eine effektive Methode, um Identitätsdiebstahl und unbefugten Zugriff zu verhindern. **
-
Was bedeutet biometrische Authentifizierung?
Biometrische Authentifizierung bezieht sich auf die Verwendung von individuellen physischen Merkmalen, wie Fingerabdrücken, Gesichtserkennung oder Iris-Scans, um die Identität einer Person zu überprüfen. Diese Merkmale sind einzigartig für jede Person und können daher als sichere Methode zur Authentifizierung verwendet werden. Im Gegensatz zu Passwörtern oder PIN-Codes können biometrische Daten nicht einfach gestohlen oder gehackt werden. Diese Technologie wird häufig in Sicherheitssystemen, Mobilgeräten und anderen elektronischen Geräten eingesetzt, um den Zugriff auf sensible Informationen zu schützen. **
-
Was ist Authentifizierung fehlgeschlagen?
"Was ist Authentifizierung fehlgeschlagen?" bezieht sich auf einen Fehler, der auftritt, wenn ein Benutzer oder ein System sich nicht erfolgreich mit einem anderen System oder Dienst authentifizieren kann. Dies kann verschiedene Gründe haben, wie falsche Benutzerdaten, abgelaufene Zugriffsberechtigungen oder Probleme mit dem Authentifizierungsmechanismus. In der Regel wird der Benutzer in solchen Fällen daran gehindert, auf die gewünschten Ressourcen zuzugreifen, um die Sicherheit der Daten und des Systems zu gewährleisten. Es ist wichtig, die Ursache für die fehlgeschlagene Authentifizierung zu identifizieren und zu beheben, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf die geschützten Informationen haben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.